V domácí síti se postupně nasbírají servery, switche, přístupové body, kamery i chytrá zařízení a adresy se pak přidělují nahodile. Při zavádění Omada controlleru jsem si udělal pořádek: navrhl jsem plán IP adres podle rolí zařízení, infrastruktuře jsem přidělil pevné adresy přes statické DHCP na routeru MikroTik a zúžil rozsah dynamických adres. Popíšu postup a hlavně dvě situace, kde jsem málem způsobil konflikt adres.
Výchozí stav
- Router MikroTik CCR2004-16G-2S+ s RouterOS 7, jedna síť /24 a DHCP server na routeru.
- DHCP rozdával adresy z rozsahu .50–.254 s pronájmem na 30 minut.
- Servery (Proxmox a jeho kontejnery) měly adresy nastavené ručně v rozsahu .100–.103, tedy uvnitř rozsahu DHCP. Router je zatím nikomu jinému nepřidělil, ale jen náhodou.
- Nově převzatý switch a dva přístupové body Omada měly adresy z DHCP, které se mohly kdykoli změnit.
Plán adres podle rolí
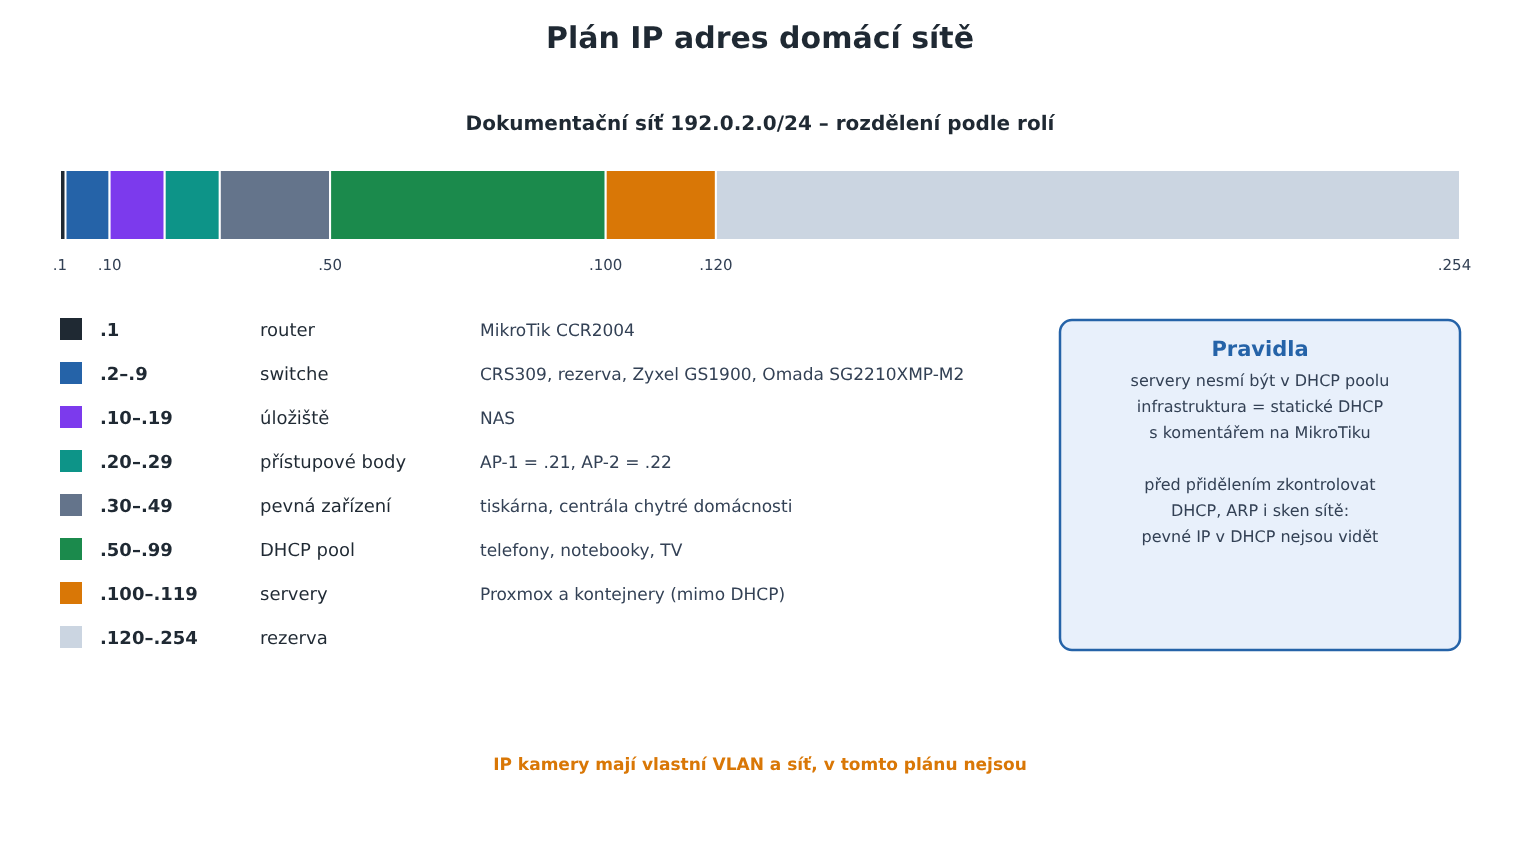
V ukázce používám dokumentační síť 192.0.2.0/24. Důležitá je logika rozsahů, ne konkrétní čísla:
| Rozsah | Účel | Příklad přiřazení |
|---|---|---|
| .1 | router | MikroTik CCR2004 |
| .2–.9 | switche | MikroTik CRS309, rezerva pro druhý CRS309, Zyxel GS1900, Omada SG2210XMP-M2 |
| .10–.19 | úložiště | NAS |
| .20–.29 | přístupové body | AP-1 = .21, AP-2 = .22 |
| .30–.49 | ostatní pevná zařízení | tiskárna, centrála chytré domácnosti |
| .50–.99 | DHCP | telefony, notebooky, televize |
| .100–.119 | servery | Proxmox a kontejnery |
| .120–.254 | rezerva |
Číslo AP odpovídá konci adresy, takže při pohledu na adresu hned vím, o které zařízení jde. IP kamery v plánu záměrně nejsou. Přesunul jsem je do samostatné VLAN s vlastní sítí, viz VLAN pro IP kamery s MikroTikem a Omadou.
Past č. 1: zařízení s pevnou adresou nejsou v DHCP vidět
Plán jsem původně navrhoval jen podle seznamu pronájmů DHCP. Omada switch měl dostat adresu .2. Než jsem příkaz spustil, uvědomil jsem si, že adresu .2 už má switch MikroTik. Zařízení, která mají adresu nastavenou natvrdo, se u DHCP serveru nehlásí a v seznamu pronájmů nejsou. Kdybych .2 přidělil Omada switchi, vznikl by konflikt a jedno ze zařízení by přestalo být dostupné.
Před přidělováním pevných adres je proto potřeba zjistit všechna zařízení, která v síti skutečně komunikují. Pomohly tři pohledy:
/ip dhcp-server lease print
/ip arp print where interface=bridge1
Navíc sken celé sítě nástrojem Advanced IP Scanner na PC. Ten ukázal i druhý switch Zyxel GS1900 s pevnou adresou, o kterém DHCP nevěděl. Teprve podle všech tří výpisů jsem plán upravil.
Past č. 2: starý popis u serveru
V seznamu pronájmů byl statický záznam s popisem „PC“ na adrese, kterou používá Proxmox. Vypadalo to na kolizi dvou zařízení. Rozhodla až MAC adresa. Na hostiteli Proxmoxu jsem vypsal MAC síťového mostu:
ip -br link show vmbr0Shodovala se se záznamem v DHCP. Šlo tedy o stejný počítač, jen se starým popisem z doby, kdy na něm běžel Windows. Žádný konflikt, stačilo opravit komentář.
Ověření, že zařízení bere adresu z DHCP
Statické DHCP funguje jen u zařízení, která si o adresu říkají. U Omada switche jsem to ověřil v controlleru: Devices → switch → Config → IP Settings, kde je IP Address Mode: DHCP a vypnutá volba Use Fixed IP Address. V seznamu pronájmů na MikroTiku mají taková zařízení příznak D (dynamický pronájem).
Přidělení pevných adres na MikroTiku
Dynamický pronájem jsem převedl na statický a změnil mu adresu. MAC adresy jsou v ukázce zástupné:
/ip dhcp-server lease make-static [find mac-address=AA:BB:CC:00:00:01]
/ip dhcp-server lease set [find mac-address=AA:BB:CC:00:00:01] address=192.0.2.5 comment="Omada switch SG2210XMP-M2"
/ip dhcp-server lease make-static [find mac-address=AA:BB:CC:00:00:02]
/ip dhcp-server lease set [find mac-address=AA:BB:CC:00:00:02] address=192.0.2.21 comment="EAP773 AP-1"
/ip dhcp-server lease make-static [find mac-address=AA:BB:CC:00:00:03]
/ip dhcp-server lease set [find mac-address=AA:BB:CC:00:00:03] address=192.0.2.22 comment="EAP773 AP-2"
Komentáře se vyplatí. Za rok nikdo nebude vědět, co je zařízení s neznámou MAC adresou.
Zúžení rozsahu DHCP
Nakonec jsem rozsah dynamických adres zúžil tak, aby nezasahoval do adres serverů ani infrastruktury:
/ip pool set dhcp ranges=192.0.2.50-192.0.2.99Zařízení s dynamickou adresou mimo nový rozsah dostanou novou adresu automaticky při obnovení pronájmu. Při 30minutovém pronájmu se síť přeskládala sama během půlhodiny, bez jakéhokoli zásahu. Switch a AP si nové adresy převzaly také samy. Controller je pak našel na nových adresách a správa pokračovala bez přerušení.
Kontrolu jsem udělal znovu skenem sítě a v controlleru v seznamu zařízení, kde už měly switch i obě AP nové adresy a stav Connected.
Shrnutí
- Plán adres podle rolí usnadní orientaci, firewall i budoucí rozšiřování.
- Servery s ručně nastavenou adresou nesmí ležet v rozsahu DHCP.
- Seznam pronájmů DHCP neukáže zařízení s pevnou adresou. Je potřeba zkontrolovat i ARP tabulku a udělat sken sítě.
- Při nejasnostech rozhoduje MAC adresa, ne popis.
- Statické DHCP s komentáři je přehlednější než ruční nastavování adres v každém zařízení.
Související články: Adopce Omada AP bez výpadku Wi-Fi, VLAN pro IP kamery s MikroTikem a Omadou a Domácí server za CGNAT s IPv6 a Cloudflare.